Çalışma · Eylül 2026
Neden DijiUni?
Bu çalışma iki bölümden oluşur: ilk bölüm DijiUni'yi ve sağladığı faydaları genel hatlarıyla tanıtır; ikinci bölüm ise kurumlar ve uzmanlar için mevzuat dayanaklarını, sahadaki sorunları ve çözüm haritasını kaynaklarıyla birlikte sunar.
Ayrıntılı çalışmaya geçGenel bakış
DijiUni nedir?
Üniversiteler, sürekli eğitim merkezleri aracılığıyla her yaştan katılımcıya yönelik sertifika programları düzenler ve programı başarıyla tamamlayanlara bir belge verir. Bu belgeler bugün büyük ölçüde basılı ya da elektronik dosya biçimindedir; gerçekliğini doğrulamak isteyen bir işverenin çoğu zaman belgeyi düzenleyen kurumla ayrıca iletişim kurması gerekir.
DijiUni, üniversitelerin düzenlediği bu belgeleri dijital rozet (çevrimiçi ortamda paylaşılabilen ve gerçekliği her an denetlenebilen elektronik belge) olarak sunar. Her rozet, sahibinin dijital cüzdanında (yalnızca belge sahibinin yönettiği kişisel çevrimiçi hesap) güvenle saklanır. Belgeyi incelemek isteyen herkes, düzenleyen kuruma başvurmaksızın birkaç saniye içinde doğrulama yapabilir ve belgenin gerçek, değiştirilmemiş ve hâlen geçerli olduğunu teyit edebilir.
Benzetmelerle
Tıpkı banka dekontlarındaki doğrulama kodu gibi, her rozetin üzerinde yer alan kod da belgenin gerçekliğinin herkes tarafından kolaylıkla teyit edilmesini sağlar.
Nüfus cüzdanı nasıl sahibine aitse, dijital rozet de belgeyi hak eden kişiye aittir; belgenin nerede ve kiminle paylaşılacağına yalnızca sahibi karar verir.
Basılı bir sertifika kolaylıkla çoğaltılabilir; dijital rozet ise düzenleyen kurumun elektronik imzasını taşıdığı için taklit edilemez. Belgede en küçük bir değişiklik yapıldığında imza geçerliliğini yitirir ve sistem bunu anında tespit eder.
Neden şimdi?
Yükseköğretim Kurulu (YÖK), 2026 yılında yaptığı iki düzenlemeyle kısa süreli eğitim programlarına ilişkin belgelerin dijital ortamda ve doğrulanabilir biçimde düzenlenmesini öngördü. Buna göre 1 Ekim 2026 tarihinden itibaren başlayan Sürekli Eğitim Merkezi (SEM) programları YÖK onayına sunulacak; onaylı programların sertifikaları ise e-Devlet Kapısı üzerinden sorgulanabilecektir.
DijiUni, bu düzenlemelerin gerektirdiği altyapıyı her üniversitenin ayrı ayrı kurmasına gerek bırakmadan, tüm yükseköğretim kurumlarına tek bir noktadan sunmak amacıyla geliştirilmiştir.
Kime ne sağlar?
Belge sahipleri
Belge sahipleri, edindikleri tüm rozetleri kişisel dijital cüzdanlarında güvenle saklar; belgenin kaybolması ya da yıpranması söz konusu olmaz. Rozetler tek adımda bir işverenle paylaşılabilir veya profesyonel iş ağı LinkedIn'deki profile eklenebilir. Başka bir üniversitede kredi tanınması talep edildiğinde rozet, gerekli bilgileri eksiksiz taşıyan bir kanıt işlevi görür. Bu hizmetler belge sahipleri için ücretsizdir.
Üniversiteler
Üniversiteler, belge düzenleme sürecini mevzuata uygun biçimde tek bir sistem üzerinden yürütür. Her belgenin kim tarafından ve hangi tarihte onaylandığı kayıt altında tutulur; hatalı düzenlenen bir belge tek adımda geçersiz kılınabilir. e-Devlet sorgulaması için ayrıca bir yazılım geliştirilmesine ya da bakımının üstlenilmesine gerek kalmaz.
İşverenler ve kurumlar
İşverenler ve kamu kurumları, bir belgenin gerçekliğini teyit etmek için düzenleyen üniversiteyle yazışmak zorunda kalmaz. Belgedeki kodu doğrulama sayfasına girmeleri ya da QR kodu akıllı telefonla okutmaları yeterlidir. Sonuç birkaç saniye içinde açık ve anlaşılır biçimde görüntülenir; bu işlem için herhangi bir üyelik gerekmez.
Nasıl çalışır?
1. Belgenin hazırlanması
Program başarıyla tamamlandığında üniversite rozeti hazırlar ve katılımcıyı e-posta ile bilgilendirir. Bu aşamada katılımcının önceden herhangi bir kayıt işlemi yapmasına gerek yoktur.
2. Cüzdana ekleme
E-postadaki bağlantının izlenmesiyle rozet, katılımcının dijital cüzdanına eklenir. Giriş için parola gerekmez; kimlik, e-posta adresi üzerinden doğrulanır.
3. Paylaşım ve doğrulama
Rozet tek adımda paylaşılabilir. Belgeyi incelemek isteyen kişinin belgedeki kodu doğrulama sayfasına girmesi yeterlidir; belge geçerliyse ekranda yeşil renkte “Geçerli” ibaresi görüntülenir.
Sık sorulan sorular
- Hizmet ücretli midir?
- Dijital cüzdan ve doğrulama hizmetleri, belge sahipleri ve belgeyi doğrulayan kişiler için ücretsizdir. Sistem, üniversiteler tarafından kurumsal abonelik yoluyla kullanılır.
- Öğrenci olmak gerekir mi?
- Hayır. Üniversitenin sertifika programlarına katılan herkes rozet alabilir; çalışanlar, mezunlar ve kurum dışından katılımcılar da bu kapsamdadır.
- Belge kaybolursa ne olur?
- Rozet dijital cüzdanda kalıcı olarak saklandığından kaybolmaz ve e-posta adresiyle giriş yapılarak istenildiği zaman yeniden indirilebilir. Üniversite de belge kaydını mevzuatta öngörülen süre boyunca muhafaza eder.
- Mobil cihazlarda kullanılabilir mi?
- Evet. Sistem, akıllı telefonların internet tarayıcısında eksiksiz çalışır ve ayrıca bir uygulama yüklenmesini gerektirmez.
- Kurumum DijiUni kullanmıyorsa ne olur?
- Rozetler belgeyi düzenleyen üniversite tarafından hazırlandığından kurumun sisteme katılmış olması gerekir. Kurumunuzun sürekli eğitim birimine DijiUni'yi önermeniz mümkündür.
- Belgem e-Devlet'te görüntülenebilir mi?
- Üniversiteniz bu hizmeti etkinleştirmişse belgeniz, belge numarasıyla e-Devlet Kapısı üzerinden sorgulanabilir. e-Devlet belgeyi kendisi saklamaz; sorgu, belgeyi düzenleyen üniversitenin sistemine iletilir ve yanıt oradan alınır.
Ayrıntılı katman
Ayrıntılı çalışma: kurumlar ve uzmanlar için
Sertifikalı eğitim belgeleri bugün kâğıt veya PDF olarak veriliyor; bir belgenin gerçekliğini öğrenmek için çoğunlukla düzenleyen kurumu aramak gerekiyor.
YÖK 2026'da iki düzenlemeyle bu durumu değiştirdi: Mikro Yeterlilikler Usul ve Esasları belgenin dijital cüzdanda doğrulanabilir bir rozet olarak düzenlenmesini, SEM sertifika düzenlemesi ise programların YÖK onayından geçmesini ve sertifikaların e-Devlet'te sorgulanabilmesini öngörüyor.
DijiUni, bu düzenlemelerin gerektirdiği altyapıyı tüm üniversiteler için tek yerden sağlar. Aşağıdaki bölümler her iddiayı kaynağıyla birlikte, sorundan çözüme doğru izler.
Neden şimdi
Mevzuat zaman çizelgesi
Altı düzenleme ve karar aynı altyapı ihtiyacına işaret ediyor. Tarih sırasıyla:
2025 başı
Sanayi ve Teknoloji Bakanlığı Dijital Rozet Platformu
Teknoloji alanındaki eğitimler için kurumdan bağımsız bir rozet platformu üniversitelere tanıtıldı. YÖK'ün mikro yeterlilik cüzdanı olarak zorunlu kılınmadı; üniversiteye özgü program, YÖKSİS ve EK-1 iş akışı içermiyor.
Kaynak:Dijital Rozet Platformu (yeni sekmede açılır)Ankara Ü. duyurusu (yeni sekmede açılır)
21 Haziran 2025
Cumhurbaşkanlığı 2025/10 Genelgesi — dijital erişilebilirlik
Web siteleri ve mobil uygulamaların WCAG 2.2 standardına uyumu zorunlu hâle geldi. Kamu kurumlarına bir yıllık uyum süresi tanındı; 2026 denetim dönemi olarak işaretleniyor. Üniversiteler kamu kurumu olduğundan doğrulama ve cüzdan ekranları bu kapsamda.
18 Şubat 2026
KVKK Kurulu 2026/347 sayılı ilke kararı
Aydınlatma metni ile açık rıza metni ayrı ayrı düzenlenmeli; tek metinde birleştirilemez. Belge sürecinde kayıt, cüzdan ve paylaşım adımlarının her biri bu ayrımı gözetmek zorunda.
10–23 Haziran 2026
YÖK Mikro Yeterlilikler Çerçevesine İlişkin Usul ve Esaslar
Metin YÖK sitesinde 10 Haziran'da yayımlandı, 23 Haziran'da kamuoyuna duyuruldu. Kısa eğitimlerin belgelenmesini ve krediye dönüşmesini düzenliyor.
- md. 4-c
- Dijital cüzdan: belgelerin güvenli, taşınabilir ve kullanıcı kontrolünde saklandığı, yönetildiği ve paylaşıldığı platform.
- md. 6-g
- Öğrenme çıktıları ve kredi bilgileri, doğrulanabilir ve uluslararası standartlara uygun şekilde dijital cüzdan platformunda oluşturulan dijital rozete işlenir.
- md. 8 · EK-1
- Belge 11 asgari alanı taşır: kimlik, eğitim adı, kurum, tarih, öğrenme çıktıları, AKTS, TYÇ düzeyi, ölçme yöntemi, katılım şekli, başarı kriterleri, kalite güvencesi.
- md. 9
- Dış eğitimlerin tanınmasında eğitici nitelikleri ve süreç kayıtları takip edilebilir ve kanıtlanabilir olmalı; doğrulama yükümlülüğü üniversitededir.
- md. 10
- Mikro yeterlilik kredisi mezuniyet yükünün en fazla %10'u; kredi teklif edilen eğitimlerin en fazla %50'si uzaktan.
Kaynak:YÖK Usul ve Esaslar (yeni sekmede açılır)YÖK duyurusu (yeni sekmede açılır)
2 Temmuz 2026
YÖK'ün üniversitelere yazısı — SEM sertifika programları
Sürekli Eğitim Merkezlerinin sertifika programları ortak kalite ölçütleriyle merkezî değerlendirmeye alındı. Gerekçe olarak sertifika enflasyonu, sahte belge ve içerik-süre tartışmaları gösterildi.
Kaynak:AA (yeni sekmede açılır)memurlar.net (yeni sekmede açılır)
1 Ekim 2026
Yürürlük
SEM düzenlemesi yürürlükte
Bu tarihten itibaren başlayan tüm SEM programları YÖKSİS üzerinden (Birim İşlemleri → ABAYS → Başvuru → Sertifika Programı Başvuru) YÖK onayına sunulur. Başvuruyu, Personel Daire Başkanlığının tanımladığı Sertifika Programı Başvuru Yetkilisi yapar. Onaylı programların sertifikaları e-Devlet'te sorgulanabilir.
Kaynak:AA (yeni sekmede açılır)memurlar.net (yeni sekmede açılır)ogretmenlersitesi (yeni sekmede açılır)
Sahadaki sorunlar
Bugün belge sürecinde ne aksıyor?
Aşağıdaki sorunlar YÖK'ün gerekçelerinden, üniversite SEM yönergelerinden ve kurum pratiklerinden derlenmiştir.
01Sahte ve taklit PDF sertifika
PDF veya taranmış belge birkaç dakikada düzenlenebilir; logo, imza ve kaşe birebir kopyalanabilir. Gözle bakan biri farkı anlayamaz. YÖK, SEM düzenlemesinin gerekçeleri arasında sahte belgeyi açıkça sayıyor.
02Doğrulama telefonla ve e-postayla yapılıyor
İşveren ya da kamu kurumu, belgenin gerçekliğini öğrenmek için SEM'i arar veya yazı gönderir. Yanıt günler sürebilir, mesai dışında hiç gelmez. Bu yazışmaların çoğu kayıt altına alınmaz.
03Her üniversitenin ayrı doğrulama sayfası var ya da hiç yok
Doğrulama sayfası olan kurumlarda adres, biçim ve sorgu alanları birbirinden farklı. Olmayan kurumlarda tek yol yazışma. Doğrulayan, her kurum için ayrı bir yol öğrenmek zorunda.
04Kayıp belge ve yeniden düzenleme yükü
Belgesini kaybeden kişi yazılı başvuru yapar; bazı yönergeler gazete ilanı ister. EGESEM Yönergesi, 10 yıllık saklama süresi dolduktan sonra yeni belge düzenlenmeyeceğini öngörüyor. Her talep SEM personeline elle iş çıkarır.
Kaynak:EGESEM Yönergesi (yeni sekmede açılır)İTÜ SEM Yönergesi (yeni sekmede açılır)
05LinkedIn'e eklenen belge doğrulanamıyor
Profile eklenen sertifika bir başlık ve görselden ibaret; bağlantı çoğunlukla kurum kaydına değil bir dosyaya gider. YÖK ise rozetlerin LinkedIn gibi ağlarda küresel kanıt olarak gösterilmesini hedefliyor.
06Tanınma başvurusunda kanıt eksik
Başka bir üniversitede kredi saydırmak isteyen kişi, EK-1 alanlarını ve süreç kayıtlarını kanıtlamak zorunda (md. 9). Düz PDF öğrenme çıktısını, ölçme yöntemini ve eğitici bilgisini kanıtlanabilir biçimde taşımaz. Komisyon eksik bilgi için yazışmaya döner.
07EK-1'in 11 alanı serbest metinde kayboluyor
Öğrenme çıktıları, ölçme yöntemi, katılım şekli ve kalite güvencesi çoğu belgede hiç basılmıyor ya da serbest metin olarak geçiyor. Bu bilgi makine tarafından okunamaz, karşılaştırılamaz; AKTS hesabı elle yapılıyor.
08Her SEM e-Devlet için ayrı yazılım yazdırıyor
e-Devlet sorgusu için kurumun kendi sorgulama servisi gerekiyor. Her SEM bu servisi ayrı ayrı yazdırıyor, barındırıyor ve TÜRKSAT protokolüne göre bakımını üstleniyor. Aynı iş her kurumda yeniden yapılıyor.
09YÖK onay numarası ile belge arasında bağ yok
1 Ekim 2026'dan sonra SEM sertifikası YÖK onaylı bir programa dayanmak zorunda. Onay numarası belgeye elle yazılıyor ya da hiç yazılmıyor; onaysız bir programdan sertifika düzenlenmesini engelleyen bir kontrol yok.
Kaynak:AA (yeni sekmede açılır)
10TCKN belgelerde açık dolaşıyor
T.C. kimlik numarası basılı sertifikada yer alıyor ve belge paylaşıldığı her yere gidiyor. KVKK'nın TCKN rehberi daha az müdahaleci yöntemlerin tercih edilmesini istiyor; paylaşılan belgede açık kimlik numarası bu ilkeyle çelişiyor.
11Onay ve imza zinciri kayıt dışı
Belge türüne göre koordinatör, SEM müdürü ve rektör imzası gerekebiliyor; İTÜ SEM Yönergesi sertifikada üç imza öngörüyor. İmzalar ıslak imza veya e-posta ile toplanıyor, kimin ne zaman onayladığı sonradan izlenemiyor.
12Devam ve başarı eşikleri kurumdan kuruma değişiyor
Devam şartı bir yönergede %70, diğerinde %80; başarı eşiği 100 üzerinden 70 olabiliyor. Eşikler elektronik tablolarda elle uygulanıyor, hata payı yüksek. Aşağıdaki tablo üç yönergeyi karşılaştırıyor.
Kaynak:EGESEM Yönergesi (yeni sekmede açılır)İTÜ SEM Yönergesi (yeni sekmede açılır)ODTÜ-SEM Yönetmeliği (yeni sekmede açılır)
13İptal edilen belge dolaşımda kalıyor
Hatalı ya da usulsüz düzenlenen bir belge geri alınsa bile dağıtılmış kopyaları geçerli görünmeye devam ediyor. Belgeyi elinde tutan herkese iptali duyurmanın bir yolu yok.
| Kural | İTÜ SEM | ODTÜ-SEM | EGESEM (Ege Ü.) |
|---|---|---|---|
| Devam şartı | ≥ %70 | ≥ %80 | Katılım ≥ %70 · Sertifika ≥ %80 |
| Başarı notu | Yönergede belirtilmemiş | Program birimi belirler | 100 üzerinden ≥ 70 |
| İmza yetkilisi | Sertifika: Rektör + Müdür + Koordinatör | Yönergede belirtilmemiş | EGESEM Müdürü |
| Kayıp belge | Gazete ilanı ve teyit sonrası yeniden düzenleme | Yönergede belirtilmemiş | Yazılı başvuru; 10 yıl sonra düzenlenmez |
Kaynak:İTÜ SEM Yönergesi (yeni sekmede açılır)ODTÜ-SEM Yönetmeliği (yeni sekmede açılır)EGESEM Yönergesi (yeni sekmede açılır)
Ne yapıldı
Sistemin omurgası
Her parça yukarıdaki sorunlardan en az birine doğrudan karşılık gelir. Teknik adlar her maddenin altında mono yazıyla verilmiştir.
Tek doğrulama adresi
Tüm kurumların belgeleri aynı adreste doğrulanır: kısa kod, belge bağlantısı, QR ya da dosya (PNG, SVG, PDF, JSON) ile. Yazılımlar için doğrulama API'si vardır. Ad bilgisi gizliyse doğrulayan kişi, doğum tarihi veya TCKN'nin son 4 hanesiyle kimliği teyit edebilir.
dijiuni.com/verify · POST /api/v1/verify
İmzalı dijital rozet ve sertifika, birlikte
Her belge Open Badges 3.0 ve W3C Verifiable Credentials 2.0 standartlarında, kurumun anahtarıyla imzalanır. Aynı imzalı kayıttan rozet görseli (PNG/SVG) ve sertifika PDF'i birlikte üretilir; imza her ikisinin içine de gömülür, dosyalardan biri tek başına da doğrulanabilir.
OpenBadgeCredential · vc+jwt · ES256
Kurum kimliği, anahtar yönetimi ve hesap güvenliği
Her üniversitenin kendi anahtar çifti ve did:web kimliği vardır; açık anahtar kurumun kamuya açık did.json belgesinde yayımlanır. Anahtar yenileme ve imza işlemleri denetim günlüğüne yazılır. Hesaplar art arda 10 hatalı girişten sonra geçici olarak kilitlenir; tüm veriler düzenli olarak şifreli yedeklenir.
did:web:dijiuni.com:issuers:<kod>
Anında iptal ve askı
İptal veya askı, kişisel veri içermeyen bir durum listesinde tek bit olarak işaretlenir. Belgenin dağıtılmış her kopyası bir sonraki doğrulamada iptal olarak görünür.
Bitstring Status List v1.0
Doğrulama Beyanı
Her PDF sertifikada şablondan kaldırılamayan bir blok bulunur: doğrulama adresi, QR, belge no, düzenleme tarihi ve belge özetinin (SHA-256) ilk 16 karakteri. Bloktaki değerler doğrulama sayfasındakilerle eşleşir.
VC imzası + QR + belge no + özet
Kurum adına e-Devlet Belge Sorgulama Servisi
DijiUni her kurum için e-Devlet'in soracağı sorgulama servisini sunar; SEM'in ayrı yazılım yazdırmasına gerek kalmaz. SOAP ve REST uçları, IP izin listesi ve sorgu günlüğü vardır; alanlar TÜRKSAT şartnamesine göre uyarlanır.
/edevlet/<kurum>/BelgeSorgulaService.svc
YÖKSİS başvuru paketi ve onay takibi
Program kaydından YÖKSİS başvurusuna hazır paket üretilir. YÖK onay numarası, tarihi ve koşulları programa işlenir; onaysız programdan SEM sertifikası düzenlenemez. Onay numarası rozetin içinde ve kamuya açık bir sayfadadır.
/yok-approvals/<onay-no>
EK-1'in 11 alanı yapısal veri
Program formu 11 alanı ayrı ayrı tutar; aynı alanlar imzalı rozetin veri yapısına işlenir. AKTS, 25 saatlik iş yükü tanımına göre hesaplanır.
JSON-LD · achievement · dijiuni:learningOutcomes[]
Dijital cüzdan
Kullanıcı kontrolünde: e-posta bağlantısıyla giriş, görünürlük ayarı, bağlantı ve QR ile paylaşım, LinkedIn'e ekleme, indirme. Tanınma başvurusu için EK-1 PDF'i, imzalı veri ve doğrulama bağlantılarından oluşan paket üretilir.
OB 3.0 Host · tanınma paketi
İmza zinciri ve denetim günlüğü
Onay adımları belge türüne göre kurumca tanımlanır (ör. Koordinatör → SEM Müdürü → Rektör vekili). Belgede basılan ad ve unvan, o adımı fiilen onaylayan gerçek kişinin hesabından onay anında kaydedilir. Her onay, iptal ve düzeltme kullanıcı ve zaman bilgisiyle kaydedilir.
İhraç talepleri · Denetim günlüğü
Program bazında devam ve başarı kuralları
Devam yüzdesi ve başarı eşiği her program için ayrı tanımlanır; sonuçlar girildiğinde başarı durumu otomatik hesaplanır.
Program · Kohort · Ölçme
KVKK
TCKN yalnız kurum kaydında şifreli tutulur; rozette yalnız tuzlanmış özeti (hash) bulunur. Aydınlatma ve açık rıza metinleri ayrı ekranlarda sunulur, rıza kayıtları zaman damgalıdır.
credentialSubject.identifier · sha256$…
Erişilebilirlik
Doğrulama portalı ve cüzdan WCAG 2.2 AA ölçütlerine göre tasarlanır ve otomatik erişilebilirlik testlerinden geçirilir.
WCAG 2.2 AA
Entegrasyon
REST API ve imzalı webhook bildirimleri, Open Badges 3.0 API, öğrenme yönetim sistemlerinden (LMS) CSV ve LTI 1.3 ile aktarım, kurum personeli için SAML/OIDC tek oturum açma.
REST · Webhook (HMAC) · LTI 1.3 · SAML/OIDC
Mobil dijital cüzdan uygulaması
Belge sahipleri rozetlerini artık bir mobil uygulamadan da (Android/iOS) görüntüleyebilir: e-posta bağlantısıyla giriş, çevrimdışı görüntüleme, Apple/Google Wallet. Aynı hesabı ve aynı veriyi web cüzdanıyla paylaşır.
Android · iOS (pilot)
CLR 2.0 ile öğrenim kaydı
Tanınma paketi artık birden çok rozeti tek imzalı bir öğrenim portföyünde (Comprehensive Learner Record) birleştirir; her rozetin kendi imzası korunur, tek belgeyle hepsi birden doğrulanabilir.
CLR 2.0 · portfolio.clr.jwt
Bağımsız doğrulanabilirlik
Her kurumun ihraççı kimliği did:web standardındadır. DijiUni dışındaki uyumlu bir doğrulayıcı yazılım, DijiUni'ye hiç bağlanmadan kurumun kamuya açık anahtarından imzayı bağımsız olarak doğrulayabilir.
did:web:dijiuni.com:issuers:<kod>
Kabul testinden geçti
SPEC.md §11'deki 12 maddelik resmî kabul ölçütünün tamamı, gerçek uçtan uca senaryolarla doğrulandı — gerçek imzalı JWT, gerçek TCKN, gerçek e-Devlet SOAP istemcisi; mock kullanılmadı.
SPEC §11 · 12/12 doğrulandı
Ürünün gerçek ekranlarından
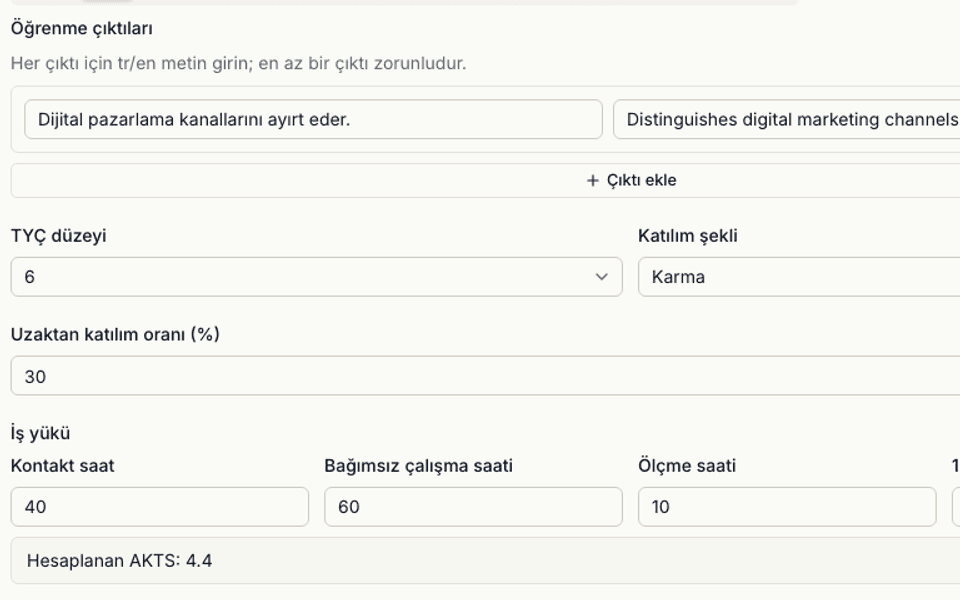
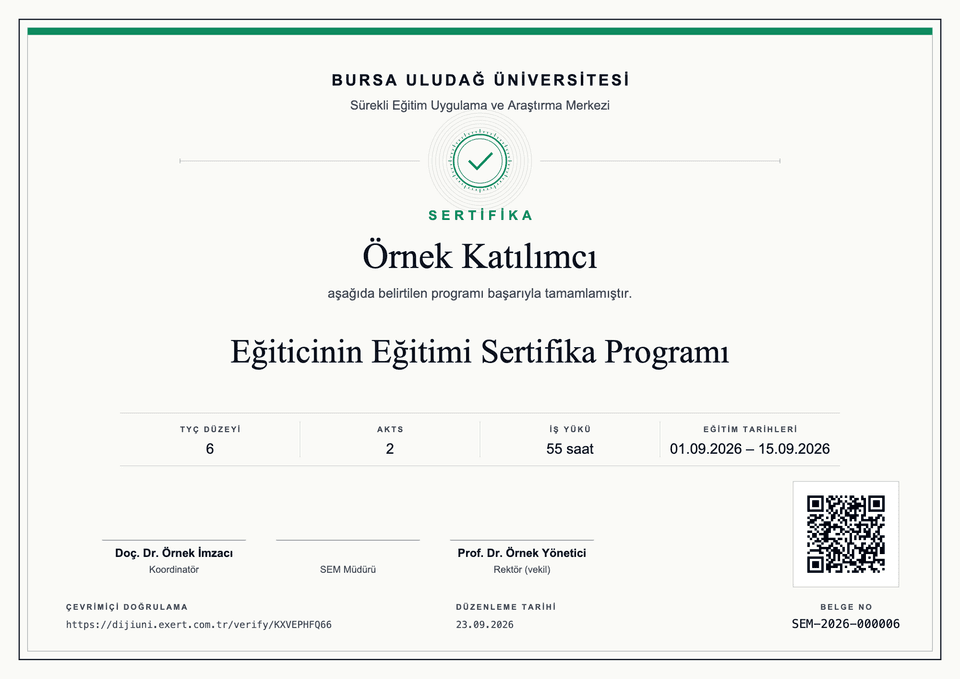
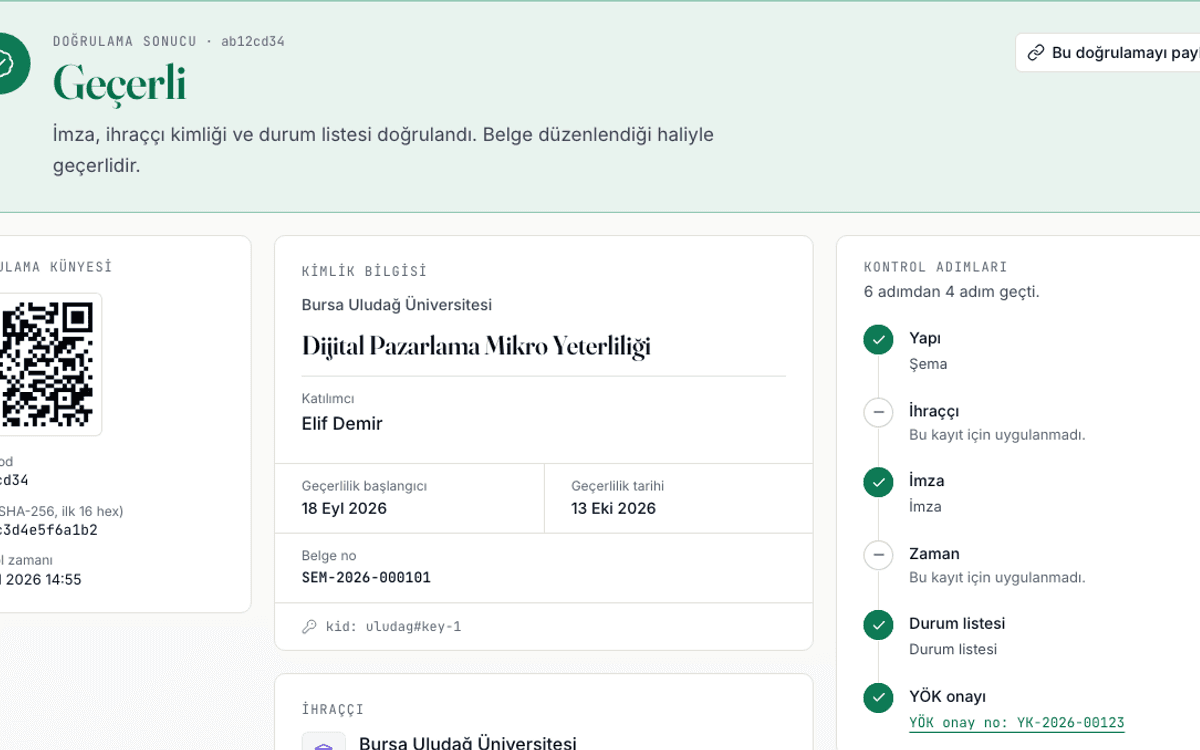
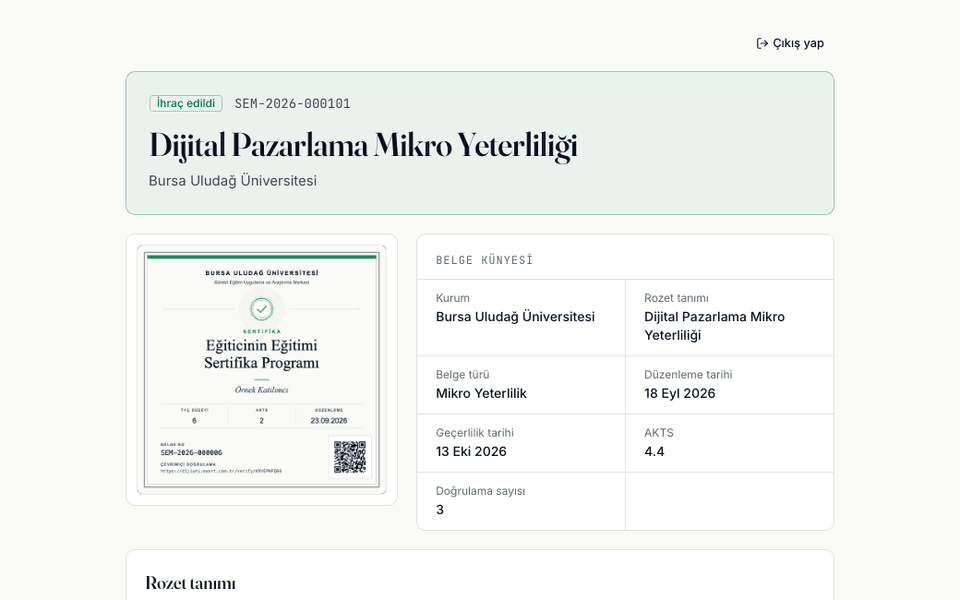
Sorun → doğrudan çözüm
Çözüm haritası
Her satır, yukarıdaki numaralı bir sorunu karşılar. Son satır bir sorun değil, kamu yükümlülüğüdür.
| Sorun | DijiUni'de nasıl çözülür | Nerede | Dayanak |
|---|---|---|---|
| 01Sahte ve taklit PDF | Rozet ve sertifika PDF'i aynı imzalı kayıttan, kurum anahtarıyla birlikte üretilir ve imzalanır; tek karakter değişirse imza bozulur ve doğrulama sonucu “Kurcalanmış” olur. | /verify · rozet dosyası (PNG/SVG) · sertifika (PDF) | md. 6-g; W3C VC 2.0 YÖK Usul ve Esaslar (yeni sekmede açılır)W3C VC 2.0 (yeni sekmede açılır) |
| 02Telefonla doğrulama | Kısa kod veya QR ile birkaç saniyede doğrulama; hesap gerekmez. Toplu kontrol için anahtarlı API. | /verify · POST /api/v1/verify | md. 9 (doğrulama yükümlülüğü); Open Badges 3.0 YÖK Usul ve Esaslar (yeni sekmede açılır)Open Badges 3.0 (yeni sekmede açılır) |
| 03Dağınık doğrulama sayfaları | Tüm kurumlar için tek adres; ihraççı kimliği did:web ile kurumun kamuya açık belgesinden çözülür. | /verify · /issuers/<kod> | md. 6-g; did:web YÖK Usul ve Esaslar (yeni sekmede açılır)did:web (yeni sekmede açılır) |
| 04Kayıp belge | Rozet cüzdanda kalır; rozet görseli (PNG/SVG), sertifika PDF'i ve imzalı veri birlikte, istenildiği an yeniden indirilir. Kurum kaydı yasal süre boyunca saklanır ve düzenli olarak şifreli yedeklenir. | Cüzdan › Rozet › İndir | md. 4-c (güvenli, taşınabilir, kullanıcı kontrolünde); EGESEM md. 15 YÖK Usul ve Esaslar (yeni sekmede açılır)EGESEM Yönergesi (yeni sekmede açılır) |
| 05LinkedIn'de doğrulanamayan belge | “LinkedIn'e ekle” doğrulama bağlantısıyla eklenir; bağlantı canlı durumu (geçerli, iptal) gösterir. | Cüzdan › Rozet › Paylaş | md. 6-ğ/h (taşınabilirlik); Open Badges 3.0 YÖK Usul ve Esaslar (yeni sekmede açılır)Open Badges 3.0 (yeni sekmede açılır) |
| 06Tanınmada kanıt eksikliği | Tanınma paketi: EK-1 PDF + imzalı veri + doğrulama bağlantıları. Hedef kurum DijiUni kullanıyorsa talep “Tanınma talepleri” kuyruğuna düşer. | Cüzdan › Tanınma | md. 9 (takip edilebilir, kanıtlanabilir) |
| 07EK-1 alanlarının kaybı | 11 alan program formunda yapısal; aynı alanlar imzalı rozetin içinde. | Programlar › EK-1 · rozet verisi | md. 8, EK-1 |
| 08SEM başına ayrı e-Devlet servisi | Kurum adına Belge Sorgulama Servisi (SOAP/REST), IP izin listesi, sorgu günlüğü. | Ayarlar › e-Devlet · /edevlet/<kurum>/… | SEM düzenlemesi (01.10.2026); TÜRKSAT Hizmet Entegrasyon Protokolü AA (yeni sekmede açılır)TÜRKSAT protokolü (yeni sekmede açılır) |
| 09YÖK onay no ile bağ yok | Onay numarası programa işlenir ve rozete yazılır; onaysız programdan SEM sertifikası düzenlenemez. | Programlar › YÖKSİS · /yok-approvals/<no> | YÖK yazısı, 02.07.2026 |
| 10Açık dolaşan TCKN | TCKN şifreli ve yalnız kurumda; rozette tuzlanmış özet. Aydınlatma ve açık rıza ayrı metinler. | Rozet kimlik alanı · Ayarlar › KVKK ve yasal metinler | KVKK TCKN Rehberi; Kurul kararı 2026/347 KVKK TCKN Rehberi (yeni sekmede açılır)KVKK 2026/347 (yeni sekmede açılır) |
| 11Kayıt dışı imza zinciri | Belge türüne göre onay zinciri; belgede basılan ad ve unvan, adımı fiilen onaylayan gerçek kişiden alınır, her adım kullanıcı ve zamanla denetim günlüğünde. | İhraç talepleri · Denetim günlüğü | Kurum SEM yönergesi (ör. İTÜ SEM; EGESEM md. 13) İTÜ SEM Yönergesi (yeni sekmede açılır)EGESEM Yönergesi (yeni sekmede açılır) |
| 12Değişken devam ve başarı eşikleri | Program bazında devam ve başarı eşiği; başarı durumu otomatik hesaplanır. | Programlar · Kohortlar › Devam / Ölçme | Kurum yönergesi; md. 11 (ölçme sonuçları belgeye yansır) |
| 13Dolaşımda kalan iptal belge | Durum listesiyle anında iptal veya askı; tüm kopyalar bir sonraki doğrulamada iptal görünür. | Rozetler › İptal · durum listesi | W3C Bitstring Status List |
| 14Rozetler yalnız tarayıcıdan erişilebiliyor | Aynı hesapla çalışan bir mobil uygulama (Android/iOS, pilot) rozet görüntülemeyi, e-posta bağlantısıyla girişi ve çevrimdışı görüntülemeyi telefona taşır. | Mobil uygulama (pilot) · derin bağlantı | SPEC.md §6.5/§10 v2 |
| 15Birden çok rozeti tek pakette kanıtlama | Tanınma paketi artık CLR 2.0 standardında tek imzalı bir öğrenim portföyü (portfolio.clr.jwt) içerir; her rozetin kendi imzası korunur. | Cüzdan › Tanınma · GET /wallet/portfolio.clr.jwt | 1EdTech CLR 2.0 |
| 16Doğrulama için DijiUni'ye bağımlılık | Kurum ihraççı kimliği did:web standardındadır; uyumlu herhangi bir dış doğrulayıcı, DijiUni'ye hiç bağlanmadan rozeti kurumun kamuya açık anahtarından bağımsız olarak doğrulayabilir. | /issuers/<kod>/did.json | did:web |
| 17Sistemin iddialarının bağımsız sınanmışlığı | SPEC.md §11'deki 12 maddelik resmî kabul ölçütünün tamamı gerçek uçtan uca senaryolarla (mock değil) doğrulandı. | docs/acceptance-v1.md | SPEC.md §11 |
| —Kamu erişilebilirlik yükümlülüğü | Doğrulama ve cüzdan ekranları WCAG 2.2 AA'ya göre tasarlanır ve test edilir. | Doğrulama portalı · Cüzdan | 2025/10 Genelgesi; WCAG 2.2 2025/10 Genelgesi (yeni sekmede açılır)WCAG 2.2 (yeni sekmede açılır) |
Ne yapmıyor
Dürüst sınırlar
e-Devlet'e belge yüklemez. e-Devlet belge saklamaz; sorgu geldiğinde kurumun servisine sorar. DijiUni bu servisi kurum adına sunar.
YÖK onayının yerine geçmez. Program onayını YÖKSİS üzerinden YÖK verir. DijiUni başvuru paketini hazırlar ve onay numarasını izler.
Belgenin hukuki statüsünü tek başına sağlamaz. Statü, kurumun elektronik belge yönergesi ve e-Devlet'te sorgulanabilirlik ile sağlanır. Nitelikli e-mühür kullanılmaz.
Kaynaklar
Kaynaklar
Tüm bağlantılar Eylül 2026 itibarıyla erişilebilir durumdadır. Kamuya açık olmayan ayrıntılar bu sayfada iddia edilmemiştir.
- Sanayi ve Teknoloji Bakanlığı — Dijital Rozet Platformu (yeni sekmede açılır)
dijitalrozet.sanayi.gov.tr
- e-Devlet Kapısı — TÜRKSAT Hizmet Entegrasyon Protokolü (yeni sekmede açılır)
kamu.turkiye.gov.tr
- e-Devlet Kapısı — Barkodlu Belge Doğrulama (yeni sekmede açılır)
www.turkiye.gov.tr
- 1EdTech — Open Badges 3.0 Uygulama Kılavuzu (yeni sekmede açılır)
www.imsglobal.org
- W3C CCG — did:web yöntem tanımı (yeni sekmede açılır)
w3c-ccg.github.io
Sistemi kendiniz görün
Kurumlar panele girerek ilk programlarını tanımlayabilir; herkes bir rozeti hesap açmadan doğrulayabilir.